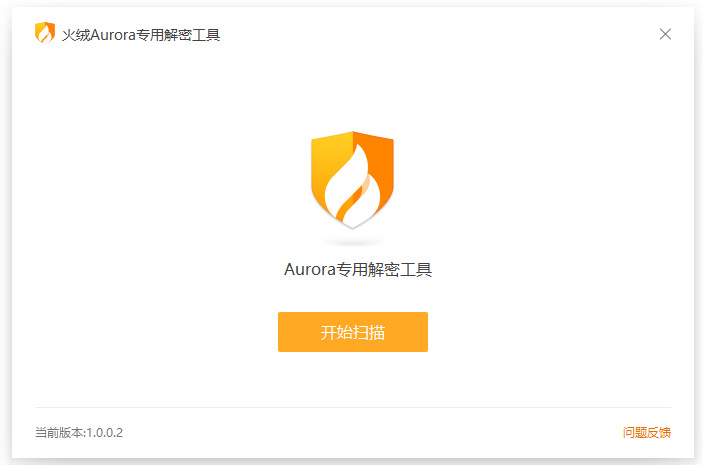
Aurora(欧若拉)依靠垃圾邮件传播,被病毒感染后系统中上百种类型文件均会被加密后添加.cryptoid扩展后缀,勒索者威胁受害者缴纳相当于350美金的比特币来获取解密工具。据火绒工程师介绍,该病毒在开始勒索前,会在本地留下加密、解密的相关数据,根据这些数据成功提取到了密钥。实际上,该病毒并非新型勒索病毒,"火绒产品"(企业版、个人版)均可拦截查杀该病毒。但近期该病毒有大范围活跃的迹象,有友商也在山东发现该勒索病毒出现的案例,火绒团队提醒广大政企单位注意防范,如果中毒,可随时联系火绒获得解密工具。
1、支持对WannaRen勒索病毒感染的文件进行解密。
2、自动扫描计算机中被WannaRen勒索病毒感染的文件。
3、防止用户感染WannaRen勒索病毒后被传播者勒索。
4、可以有效的降低用户财产损失的风险。
5、支持自动义扫描文件,降低软件的扫描时间。
6、支持自动将加密的文件进行密钥解密。
1、由勒索病毒作者提供的病毒密钥解密,解密成功率高;
2、无任何具有广告推广性质的弹窗和捆绑等打扰用户行为;
3、占用资源少,不影响日常办公、游戏使用方法;
4、产品性能历经数次优化,兼容性好,运行流畅;
5、可以解密外部存储设备中文件,不仅是计算机磁盘中的文件;
6、解密完成生成直观的解密报表供用户查看
共有 0条评论